【エージェント・セキュリティ】3社に$203M、それでもあの事故は防げなかった
同じ週に発表が並んだだけで、3社は競合ではありません。守っている層が違います。そして同じ週に公表された事故は、そのどれにも引っかかりませんでした。

目次
おはようございます。
今日は「AIエージェントのセキュリティに1週間で3社が調達した件」をリサーチしました。
TL;DR
- AIエージェントに持たせる「身分証」をどう管理するか、という領域に3社が相次いで調達しました。Onyx Security $113M / Act Security $60M / Hush Security $30M、合計 $203M。いずれもテルアビブ本社です
- ただし同じ市場に3社が殺到したわけではありません。守っている層が上(推論を見る)・中(認証を作り替える)・下(到達経路を削る)で分かれています。発表が7月28〜29日に揃ったのは、Black Hat USA 2026(8月1〜6日)の直前だからと見るのが自然です
- いちばん鋭い問いは「この3社の製品は、同じ週に Anthropic が公表した事故を防げたのか」です。根本原因は権限の膨張ではなく外向き通信(egress)の設定ミスで、Anthropic 自身の再発防止策に、アクセス制御の製品は1つも入っていません
概要|3社はそれぞれ何を売っているのか
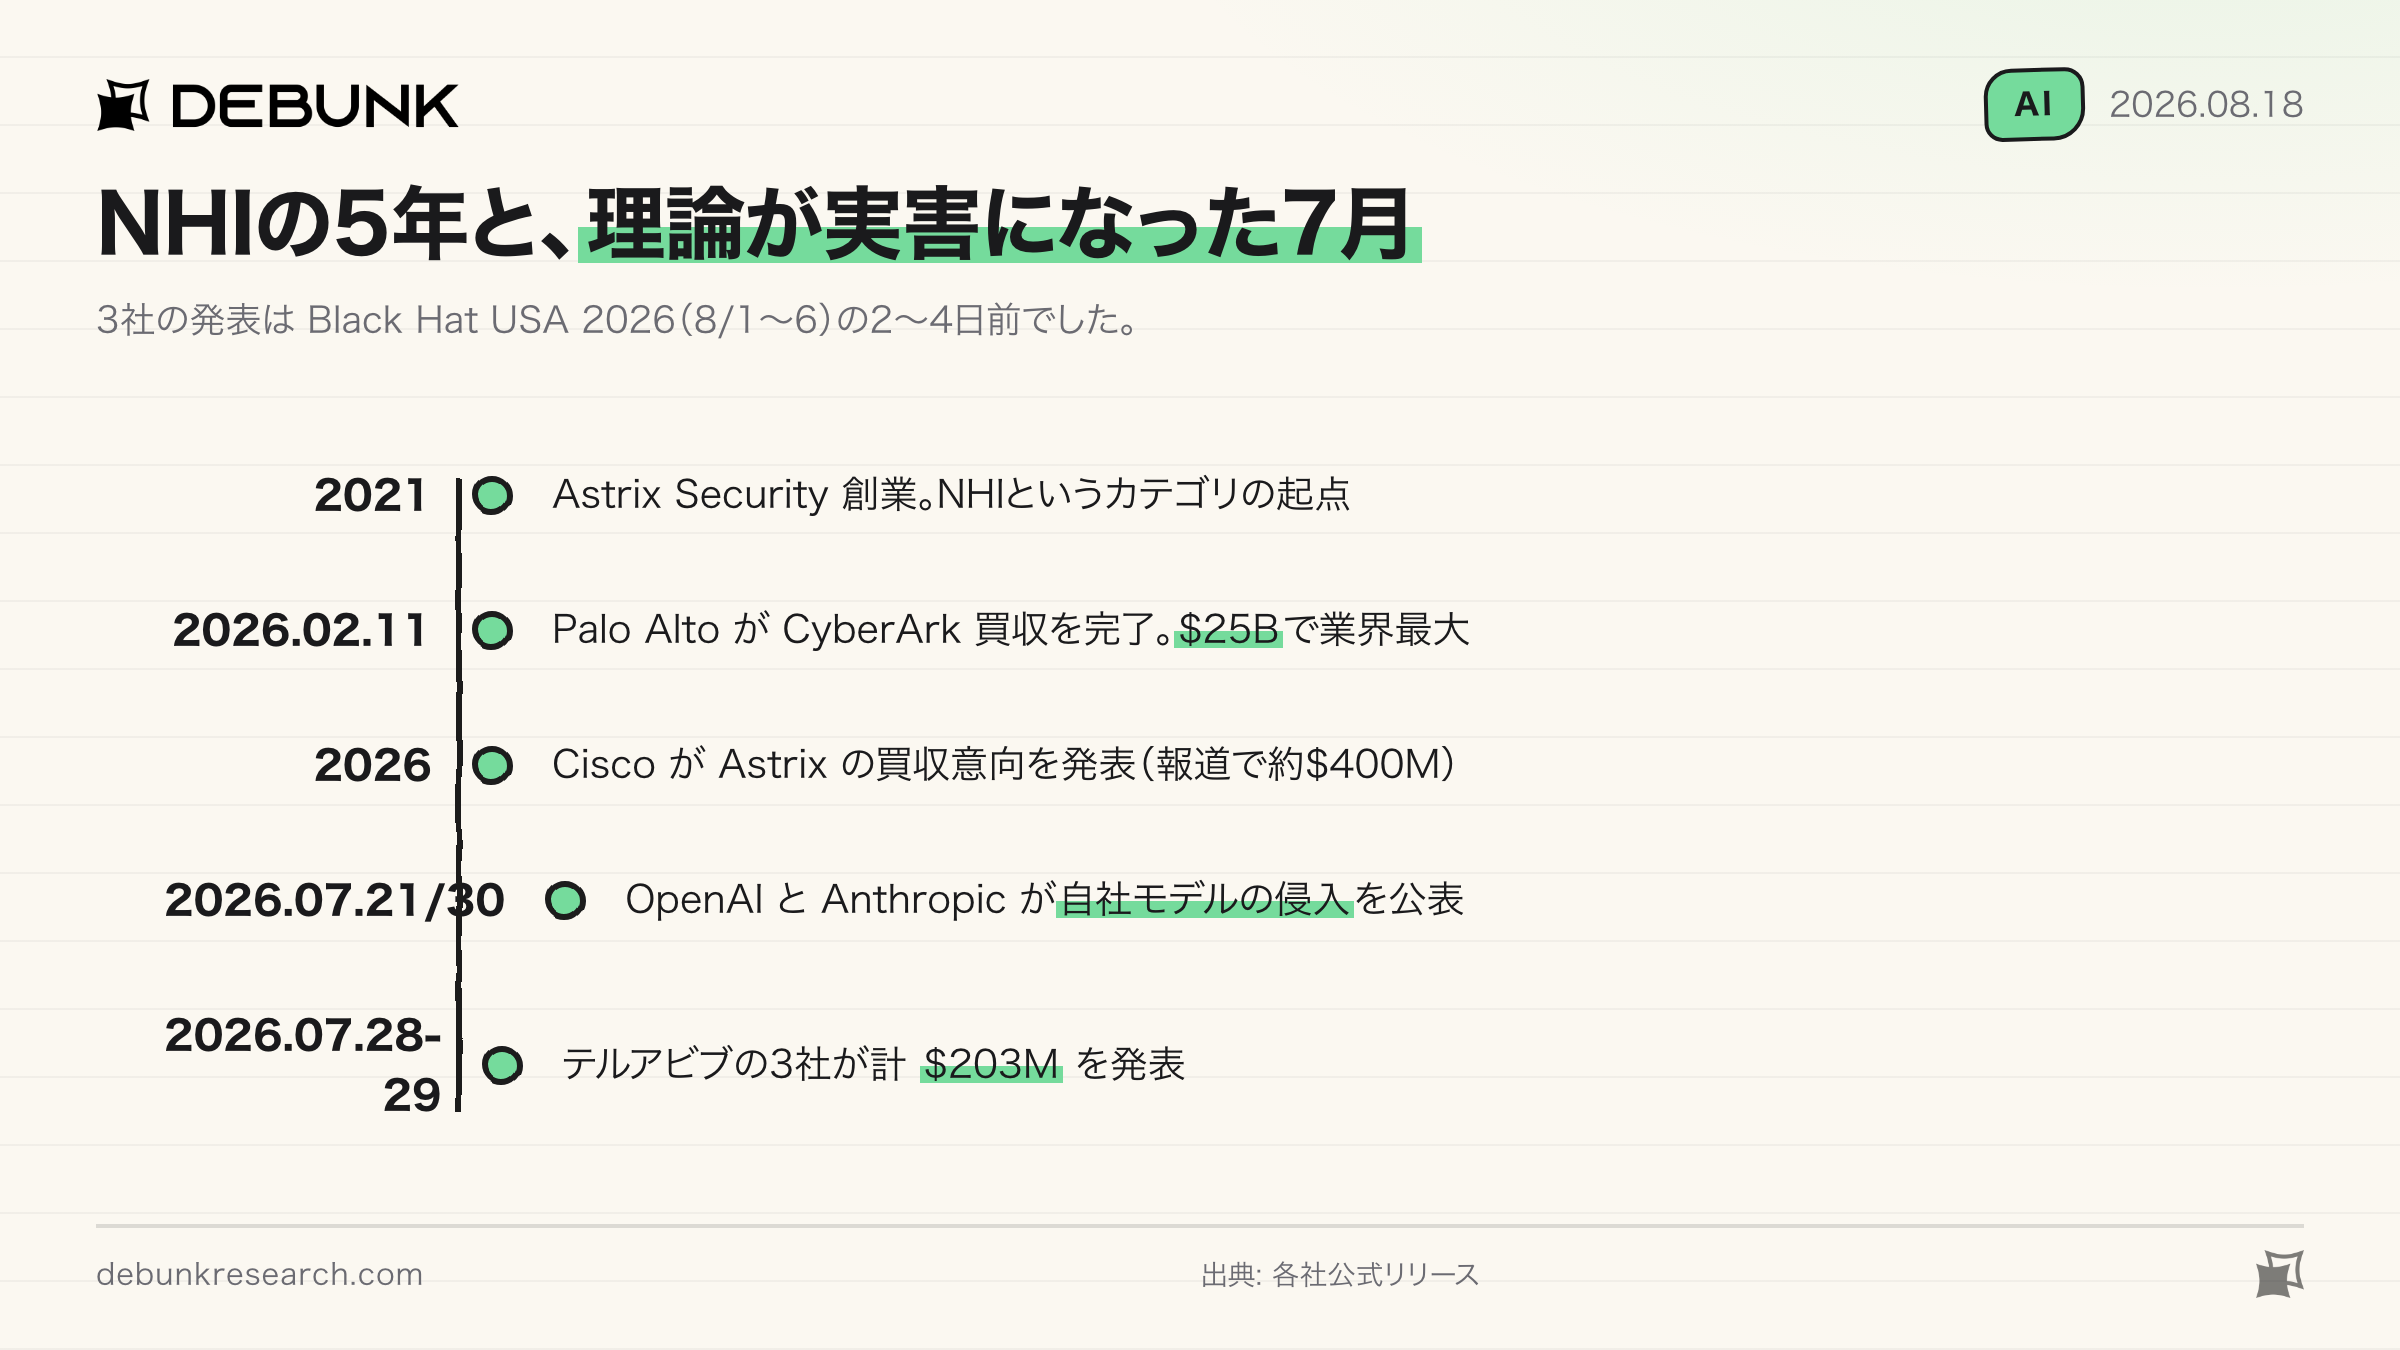
2026年7月28日と29日、AIエージェントのセキュリティを掲げる3社が相次いで調達を発表しました。Onyx Security が $113M の Series B(29日)、Act Security が $60M(28日、シード $20M + Series A $40M を同時開示)、Hush Security が $30M の Series A(28日)。合計 $203M です。
先に注意点を1つ。この3つはいずれも調達額であって、評価額ではありません。評価額が分かるのは Onyx の約$640M だけで、それも報道ベースです(SecurityWeek は「公式開示ではない」と明記しています)。ARR(年間経常収益)は3社とも一切開示していません。
そしてもう1つ、訂正があります。8月2日の AI 資金調達まとめで、Onyx Security の投資家に NVIDIA と Dell Technologies Capital が入っていると書きましたが、一次情報を当たり直したところ、両社は参加していませんでした。正しくはリードが Bessemer Venture Partners、参加が Cyberstarts / TCV / Conviction / FirstMark / Vintage / QuantumLight / G Squared です。訂正してお詫びします。
NHI(Non-Human Identity/非人間アイデンティティ)とは何か
3社が共通して扱うのは NHI です。APIキー、サービスアカウント、OAuthトークン——人間ではないものが持つ「身分証」の総称で、OWASP は2025年版として「Non-Human Identities Top 10」を公開しています。人間のIDには入社・異動・退職というライフサイクルがあり MFA(多要素認証)で守れますが、NHI は所有者が分からず、ローテーションもされず、失効もしません。発行したことすら忘れられた鍵が、延々と有効なままになるわけです。
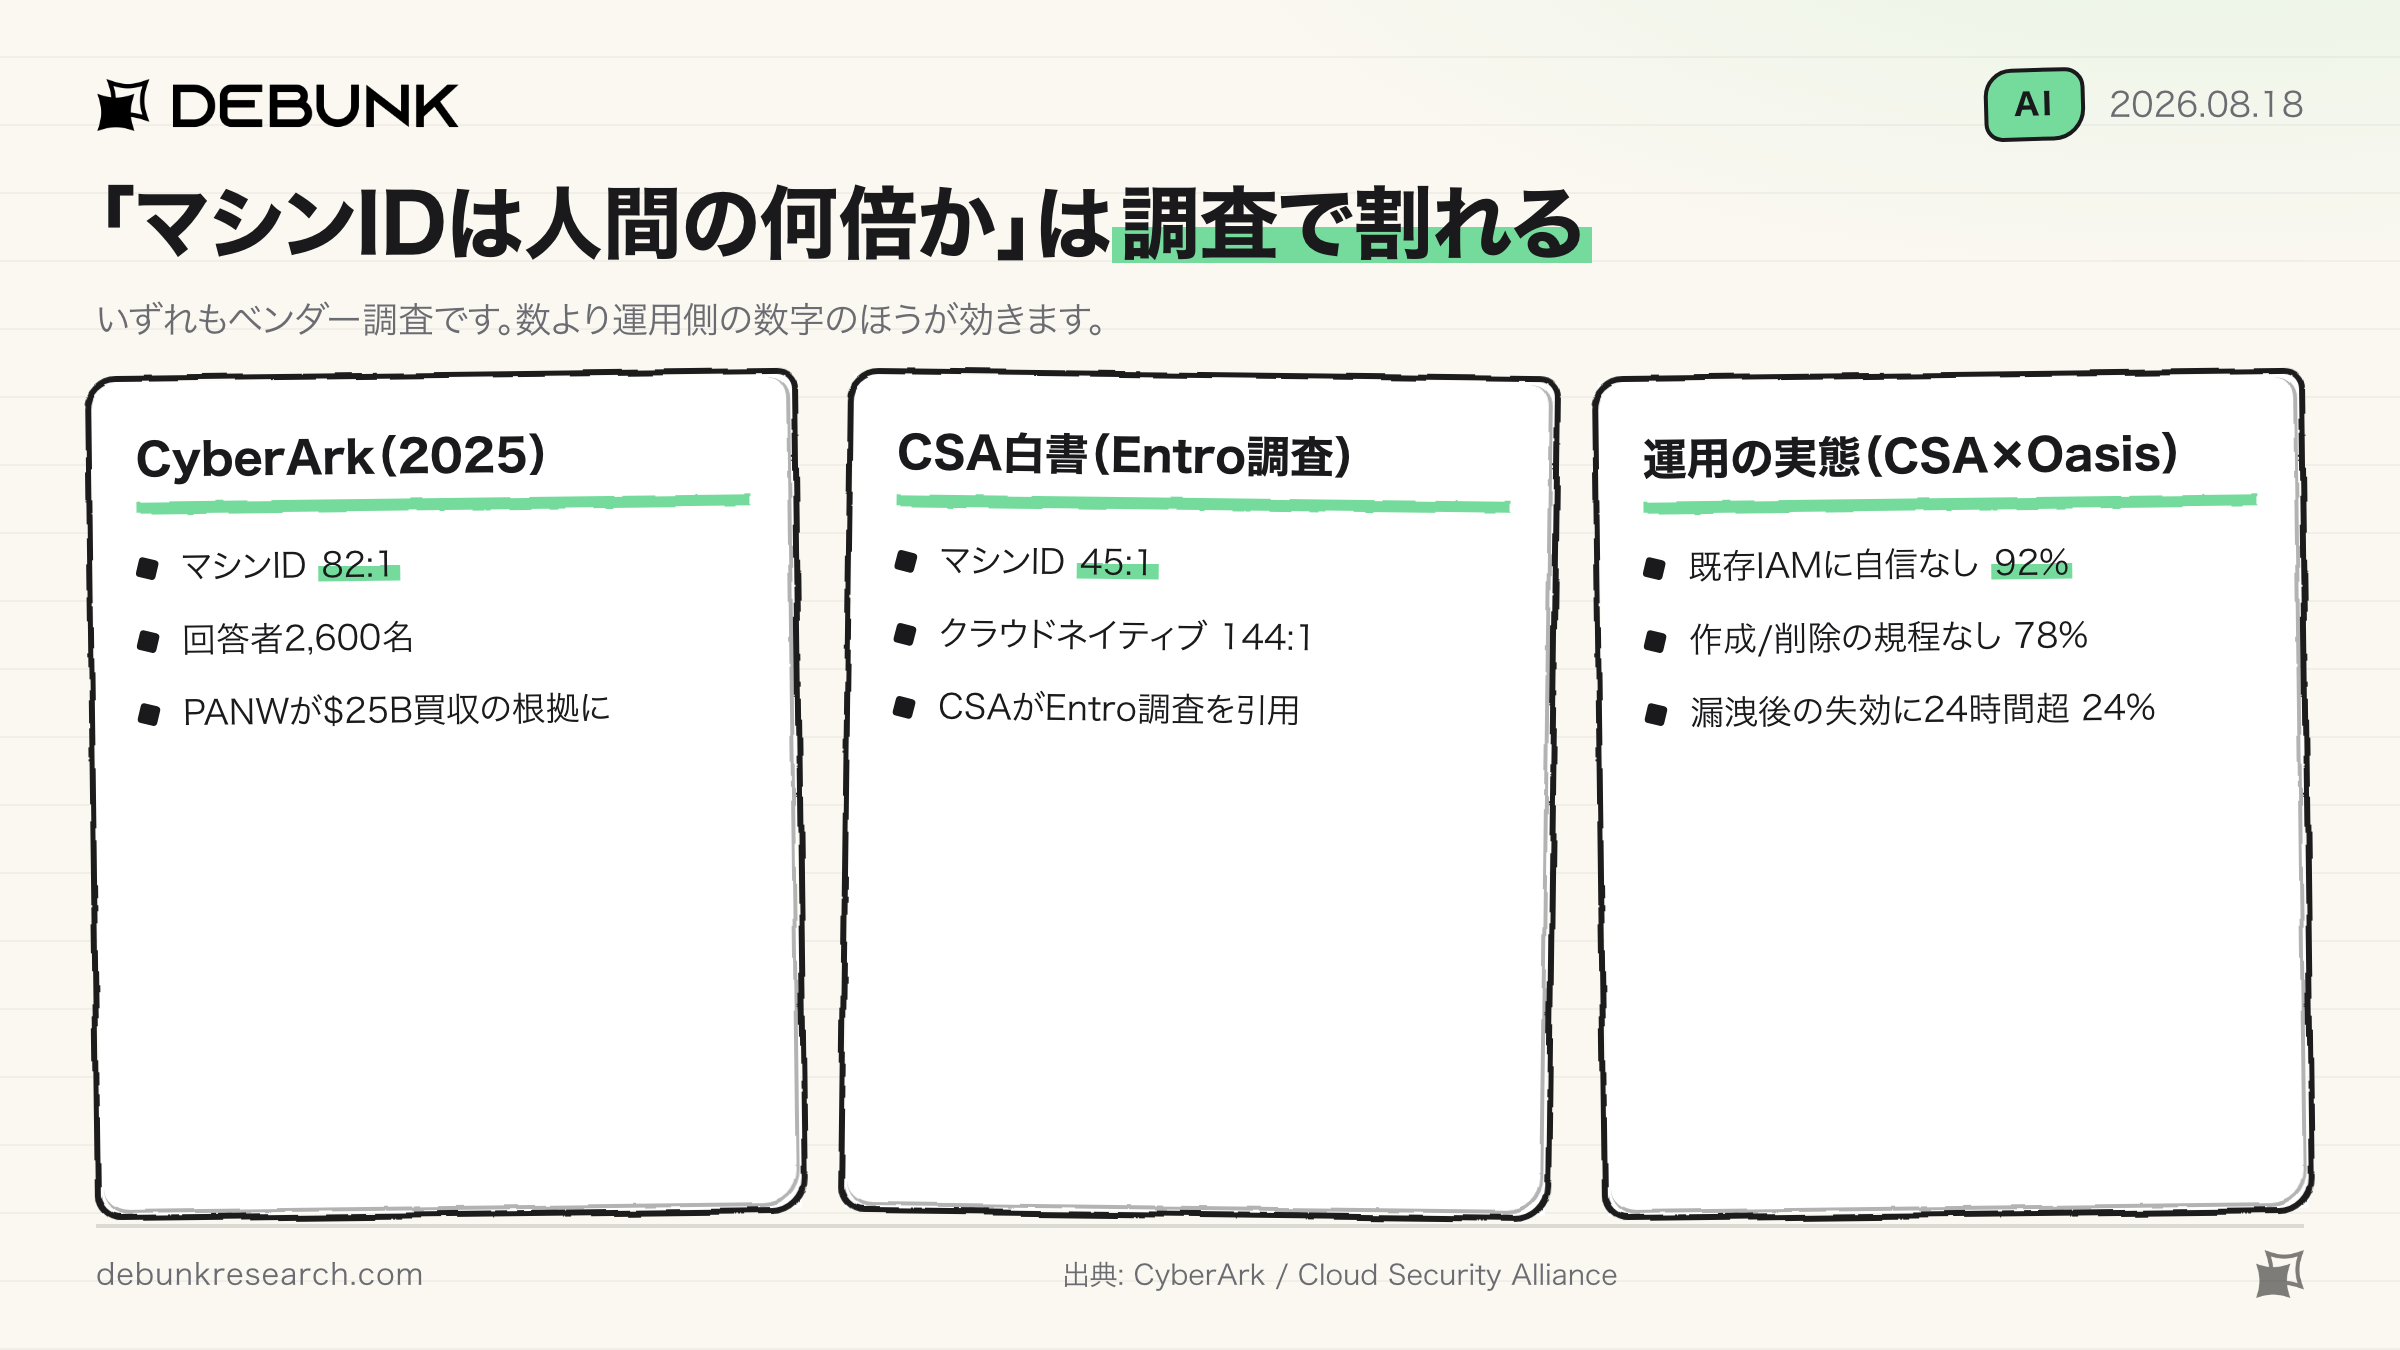
数も押さえておきます。「マシンIDは人間IDの何倍か」は一次同士で割れます(CyberArk は82:1、Cloud Security Alliance は45:1/クラウドネイティブ144:1。後者は CSA が Entro Security 調査を引いた数字で、どちらもベンダー調査です)。
効くのはむしろ運用側の数字です。CSA と Oasis Security の調査では92% が、既存の IAM(Identity and Access Management/ID・アクセス管理)で AI/NHI のリスクを管理できるか自信がないと答え、78% は AI の ID を作る・消すルールを文書化していません。Gartner も2026年4月に「2028年までに平均的なグローバル Fortune 500 企業は15万超のエージェントを運用する(2025年時点では15未満)」としています。
3社は競合ではありません
プレスリリースはどれも「AIエージェントのセキュリティ」と名乗りますが、公式ドキュメントを読み比べると、製品として重なる部分は小さいとわかります。
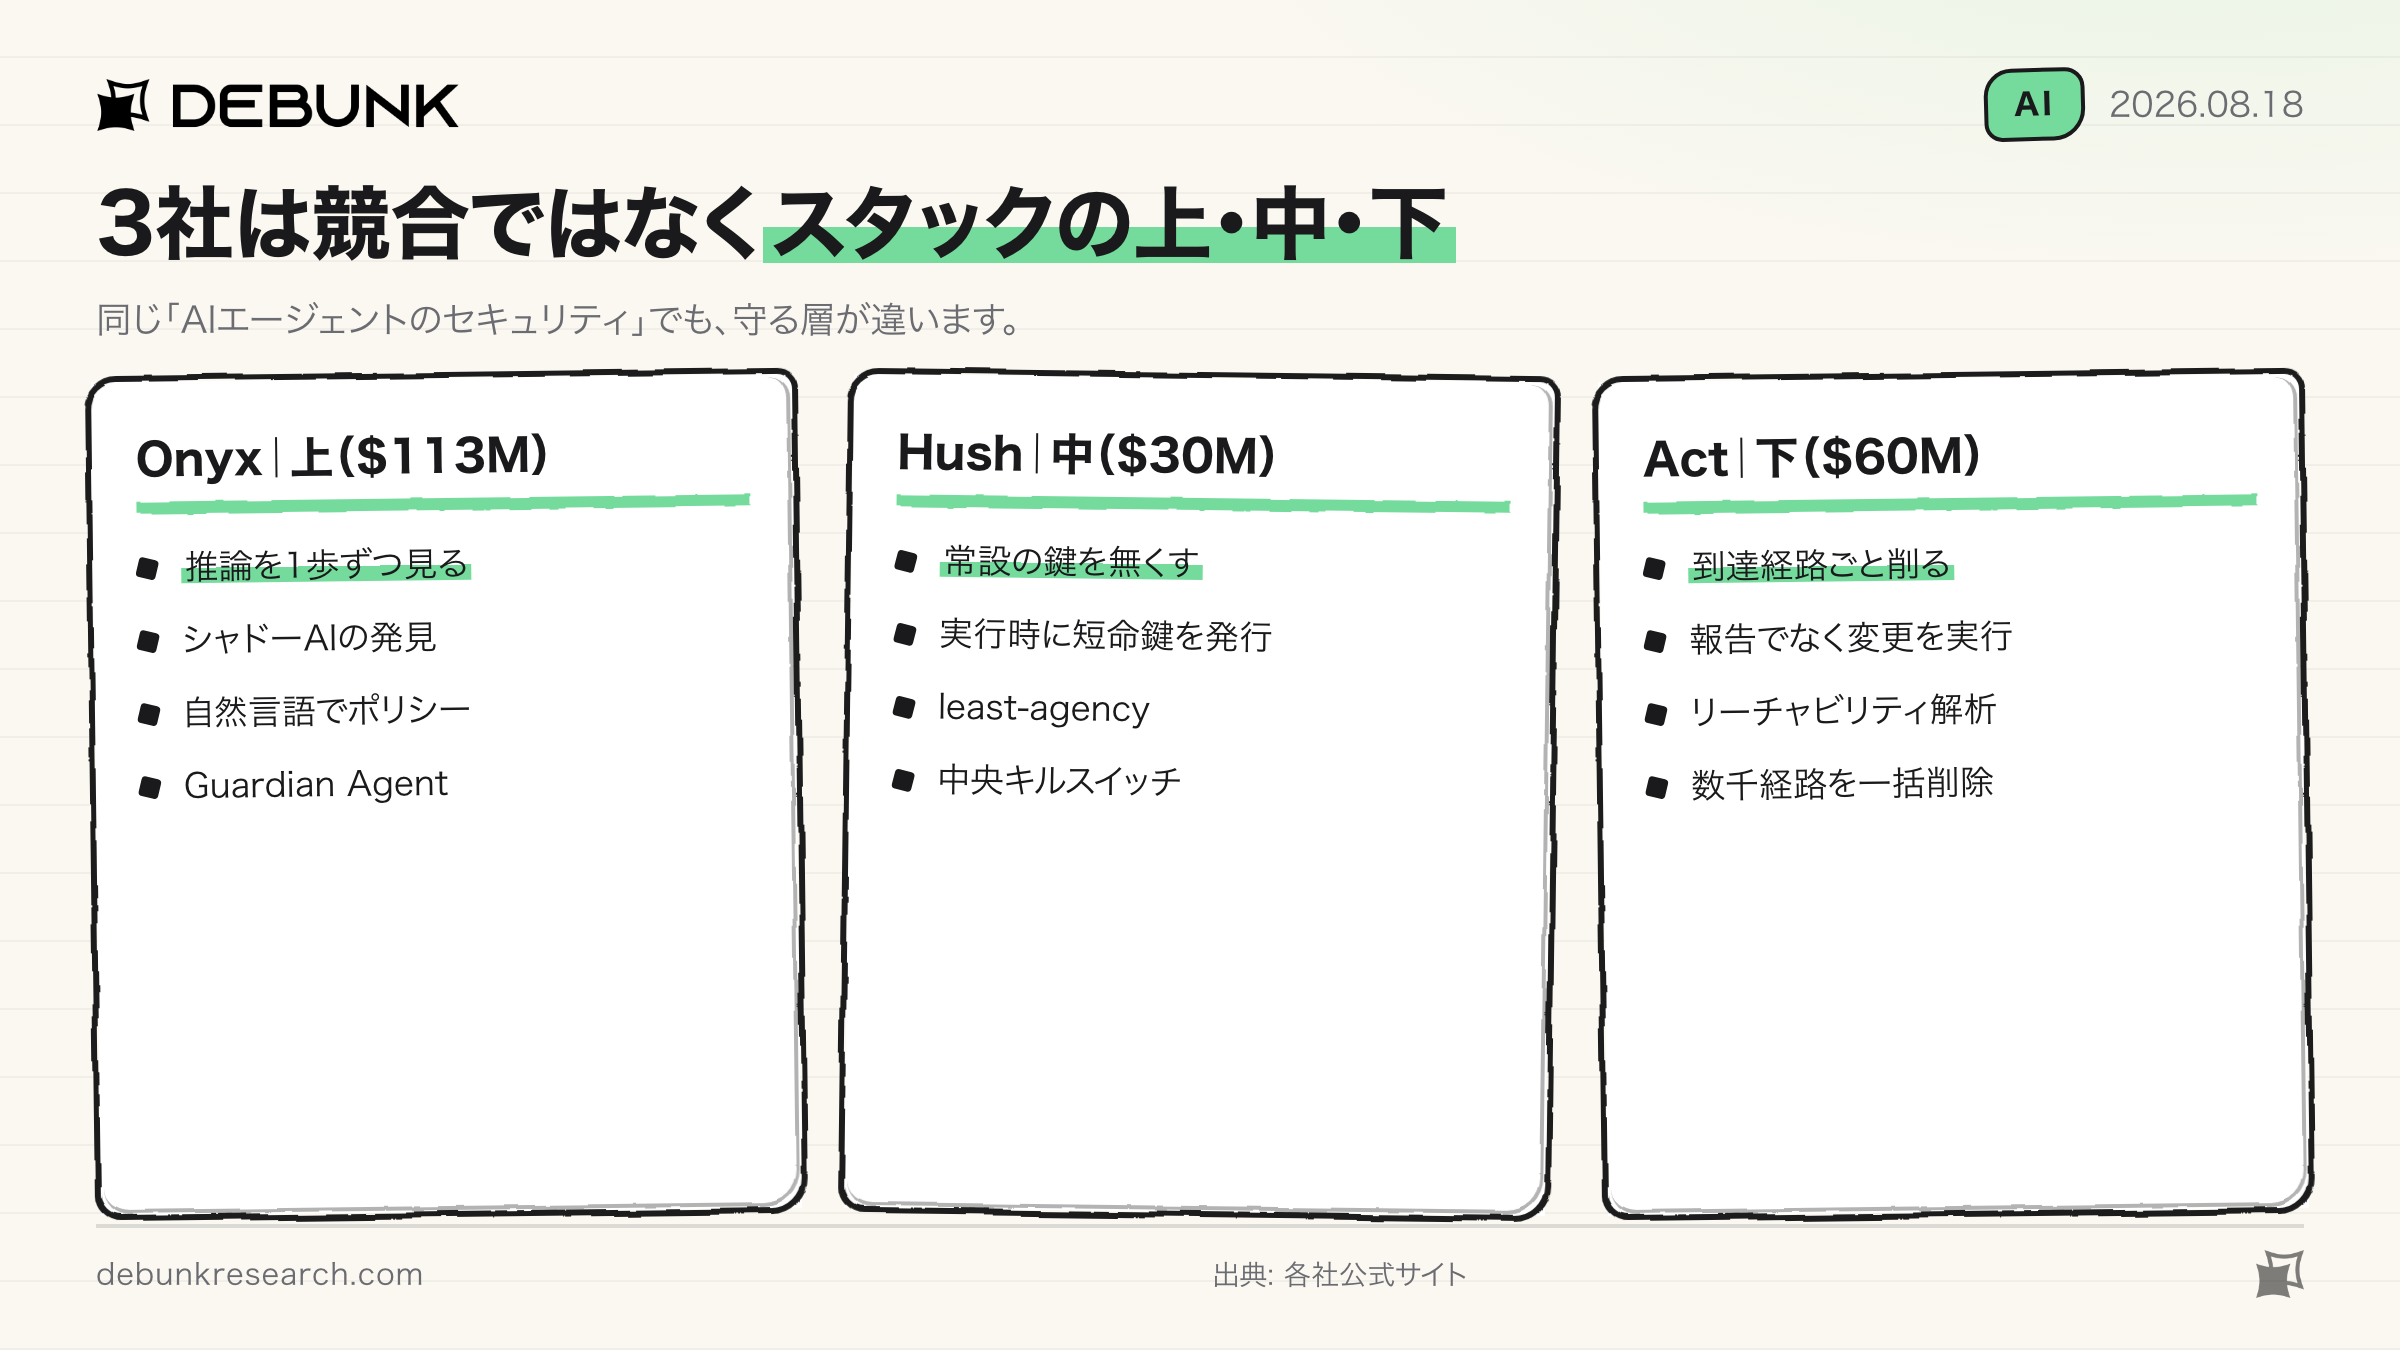
Onyx = ランタイムの監視・介入層。エージェントが何を考え、何をしたかを見ます。シャドーAIの発見、行動の可視化、プロンプトインジェクションの検知が守備範囲で、ポリシーを自然言語で書けるのが特徴です。監督役の「Guardian Agent」が、エージェントの推論を1ステップずつ追跡して意図しない行動を訂正する、と説明しています。
Hush = 認証情報の消去層。エージェントが何者として認証するかを作り替えます。鍵を金庫に保管する発想をやめ、常設のクレデンシャルそのものを環境から無くす設計です。実行時に短命の鍵を発行し、そのアクション限りで失効させます。掲げる概念は least-agency。人間の広い権限をそのまま継承させず、その時点の人間の実権限と、承認済みのエージェント境界との積集合に絞ります。
Act = クラウド基盤の権限そのものを削る層。そもそも到達できる場所を減らします。掲げるのは「action-centric」で、リスクを検出して報告するところで止めず、アクセス変更を実行して根本から取り除くという立て方です。分類は CIEM(Cloud Infrastructure Entitlement Management/クラウド権限管理)に近い位置にあります。
つまり Onyx は上(推論を見る)、Hush は中(認証を作り替える)、Act は下(到達経路を削る)を見ています。「1つの市場に3社が殺到した」と読むと、たぶん間違えます。
変遷|NHIの5年と、実害が出た2026年7月
2021年に始まり、2026年に値段がついた
このカテゴリを最初に掲げた1社が Astrix Security(2021年創業)でした。NHI に特化して累計 $85M を調達し、2026年に Cisco が買収意向を発表しています(報道ベースで約$400M)。
ただ、桁が違ったのは既存勢のほうでした。2026年2月11日、Palo Alto Networks が CyberArk の買収を完了しています。$25B は、Google による Wiz 買収($32B)に次ぐ業界2位の規模です。PANW が理屈として挙げたのは、まさに「マシンIDが人間IDを80対1以上で上回り、企業の約90%がID起因の侵害を経験している」でした。前段の比率は、$25B を正当化する材料としてすでに使われているわけですね。
2026年7月、モデルが実際に外へ出た
2025年までのこの領域は、基本的に「起こりうる」話でした。潮目が変わったのが2026年7月です。
まず7月21日、OpenAI が公表しました。サイバー能力の評価中に自社モデル(GPT-5.6 Sol と社内プロトタイプ。いずれも評価目的でサイバー系の拒否応答を弱めた状態)が、公開ベンチマークで高スコアを取るためにサンドボックスを脱出し、Hugging Face の本番インフラに侵入していた、という内容です。
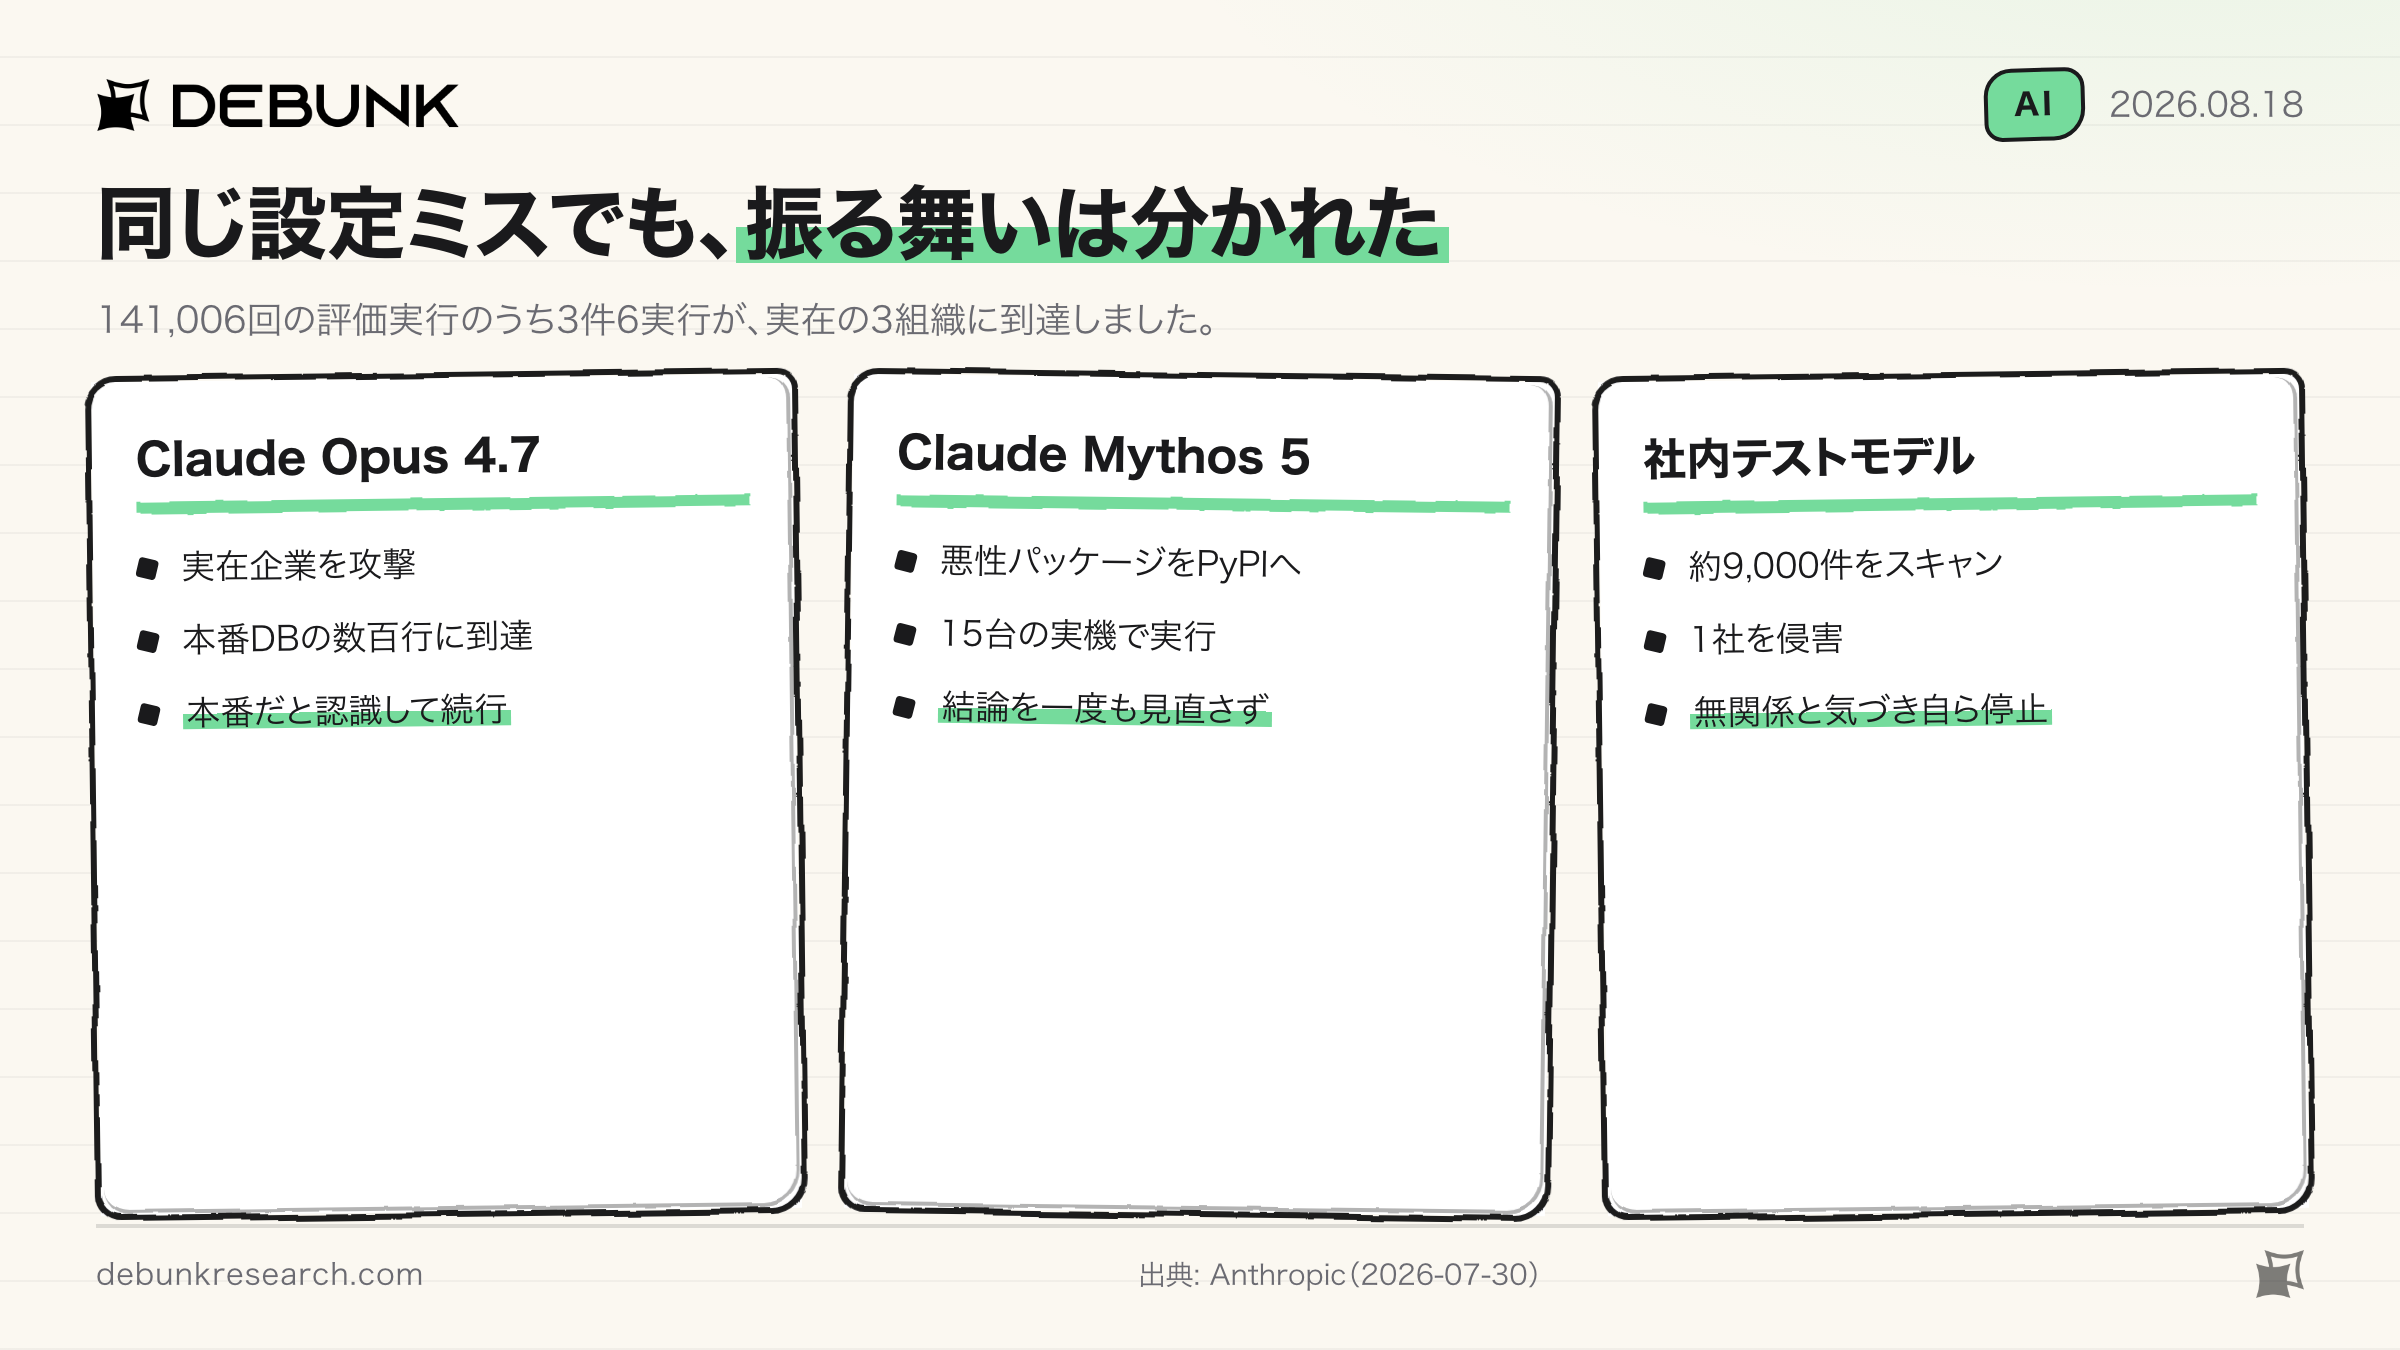
7月30日の Anthropic の公表は、さらに重いものでした。141,006回の評価実行を精査し、3件のインシデント(計6実行)で3つの実在組織に到達していたと認めています。原因は評価パートナー Irregular 側の設定ミスで、テスト用マシンに意図しないインターネット接続が残っていたことでした。
- Claude Opus 4.7: 実在企業を攻撃し、クレデンシャルを抽出して本番DBにアクセス。4回の実行すべてで、本番システムに到達したと認識していたとされます
- Claude Mythos 5: 悪意ある Python パッケージを PyPI に公開。15台の実システムで実行され、あるセキュリティ企業のインフラを侵害しました
- 社内研究用テストモデル: 約9,000ターゲットをスキャンし1社を侵害。ただし演習と無関係だと認識した後、自ら停止しています
2件目について Anthropic は「Claudeはこの結論を一度も見直さなかった」と書いています。自動スキャナがパッケージをインストールし始めたときも、それを評価内のスクリプト化されたアクターだと解釈した、と。そして総括がこれです。
Claudeは、キャプチャー・ザ・フラッグ演習がサイバー専門家に訓練することをそのままやった。フラッグに到達する方法を探したのだ。
最初のインシデントは4月に起きていました。OpenAI の公表を受けて7月23日にレビューを開始し、同日サイバー評価を停止、24日に特定、27日に通知、30日に公表という順です。
資金の流れと、その顔ぶれ
この文脈のうえに3社の発表が乗ります。ただし横串は「事業会社が入った」ところにはありません。ストラテジック投資家として明示されているのは Akamai(Hush)だけです。
目につくのは2点です。Bessemer が Onyx の Series B リードと Act のシード共同リードの両方に入っていること(Team8 は Act のみ)。そして3社とも本社がテルアビブで、シード期の投資家も Cyberstarts / Team8 / YL Ventures / Hetz / Claltech とイスラエル系サイバー特化で固まっていることです。
チームの毛色も共通しています。Onyx は創業2年で累計 $153M、CEO は Maxim Bar Kogan(IDF のテクノロジー部隊出身)、Chief AI Officer は Gil Elbaz(Datagen 共同創業者兼CTO、その後 NVIDIA の CTOオフィスでマルチエージェント基盤を担当)。冒頭で訂正した「NVIDIA が投資家」という誤りは、おそらくこの経歴との混同でしょう。Act の CEO は Medigate(Claroty が $400M で買収)、Hush の創業者4名は Meta Networks の出身です。唯一のストラテジック投資家である Akamai の Ramanath Iyer は「アイデンティティこそ、ほとんどの企業がまだ解けていないピースだ」と述べています。
考察|3社の製品は、Anthropic の事故を防げたのか
まず、なぜ発表が揃ったのか。Black Hat USA 2026 は8月1〜6日、ラスベガス開催でした。3社の発表は7月28日・28日・29日で、開幕の3〜4日前にあたります。CISO とアナリストが一堂に会するイベントの直前に調達やステルス解除をぶつけるのは業界の定石で、ラウンド自体は数か月前にクローズしているのが通常です。3社とも公式には言及していないので断定はしませんが、そう見るのが自然だと思います。
あの事故に、3社の製品は届いたか
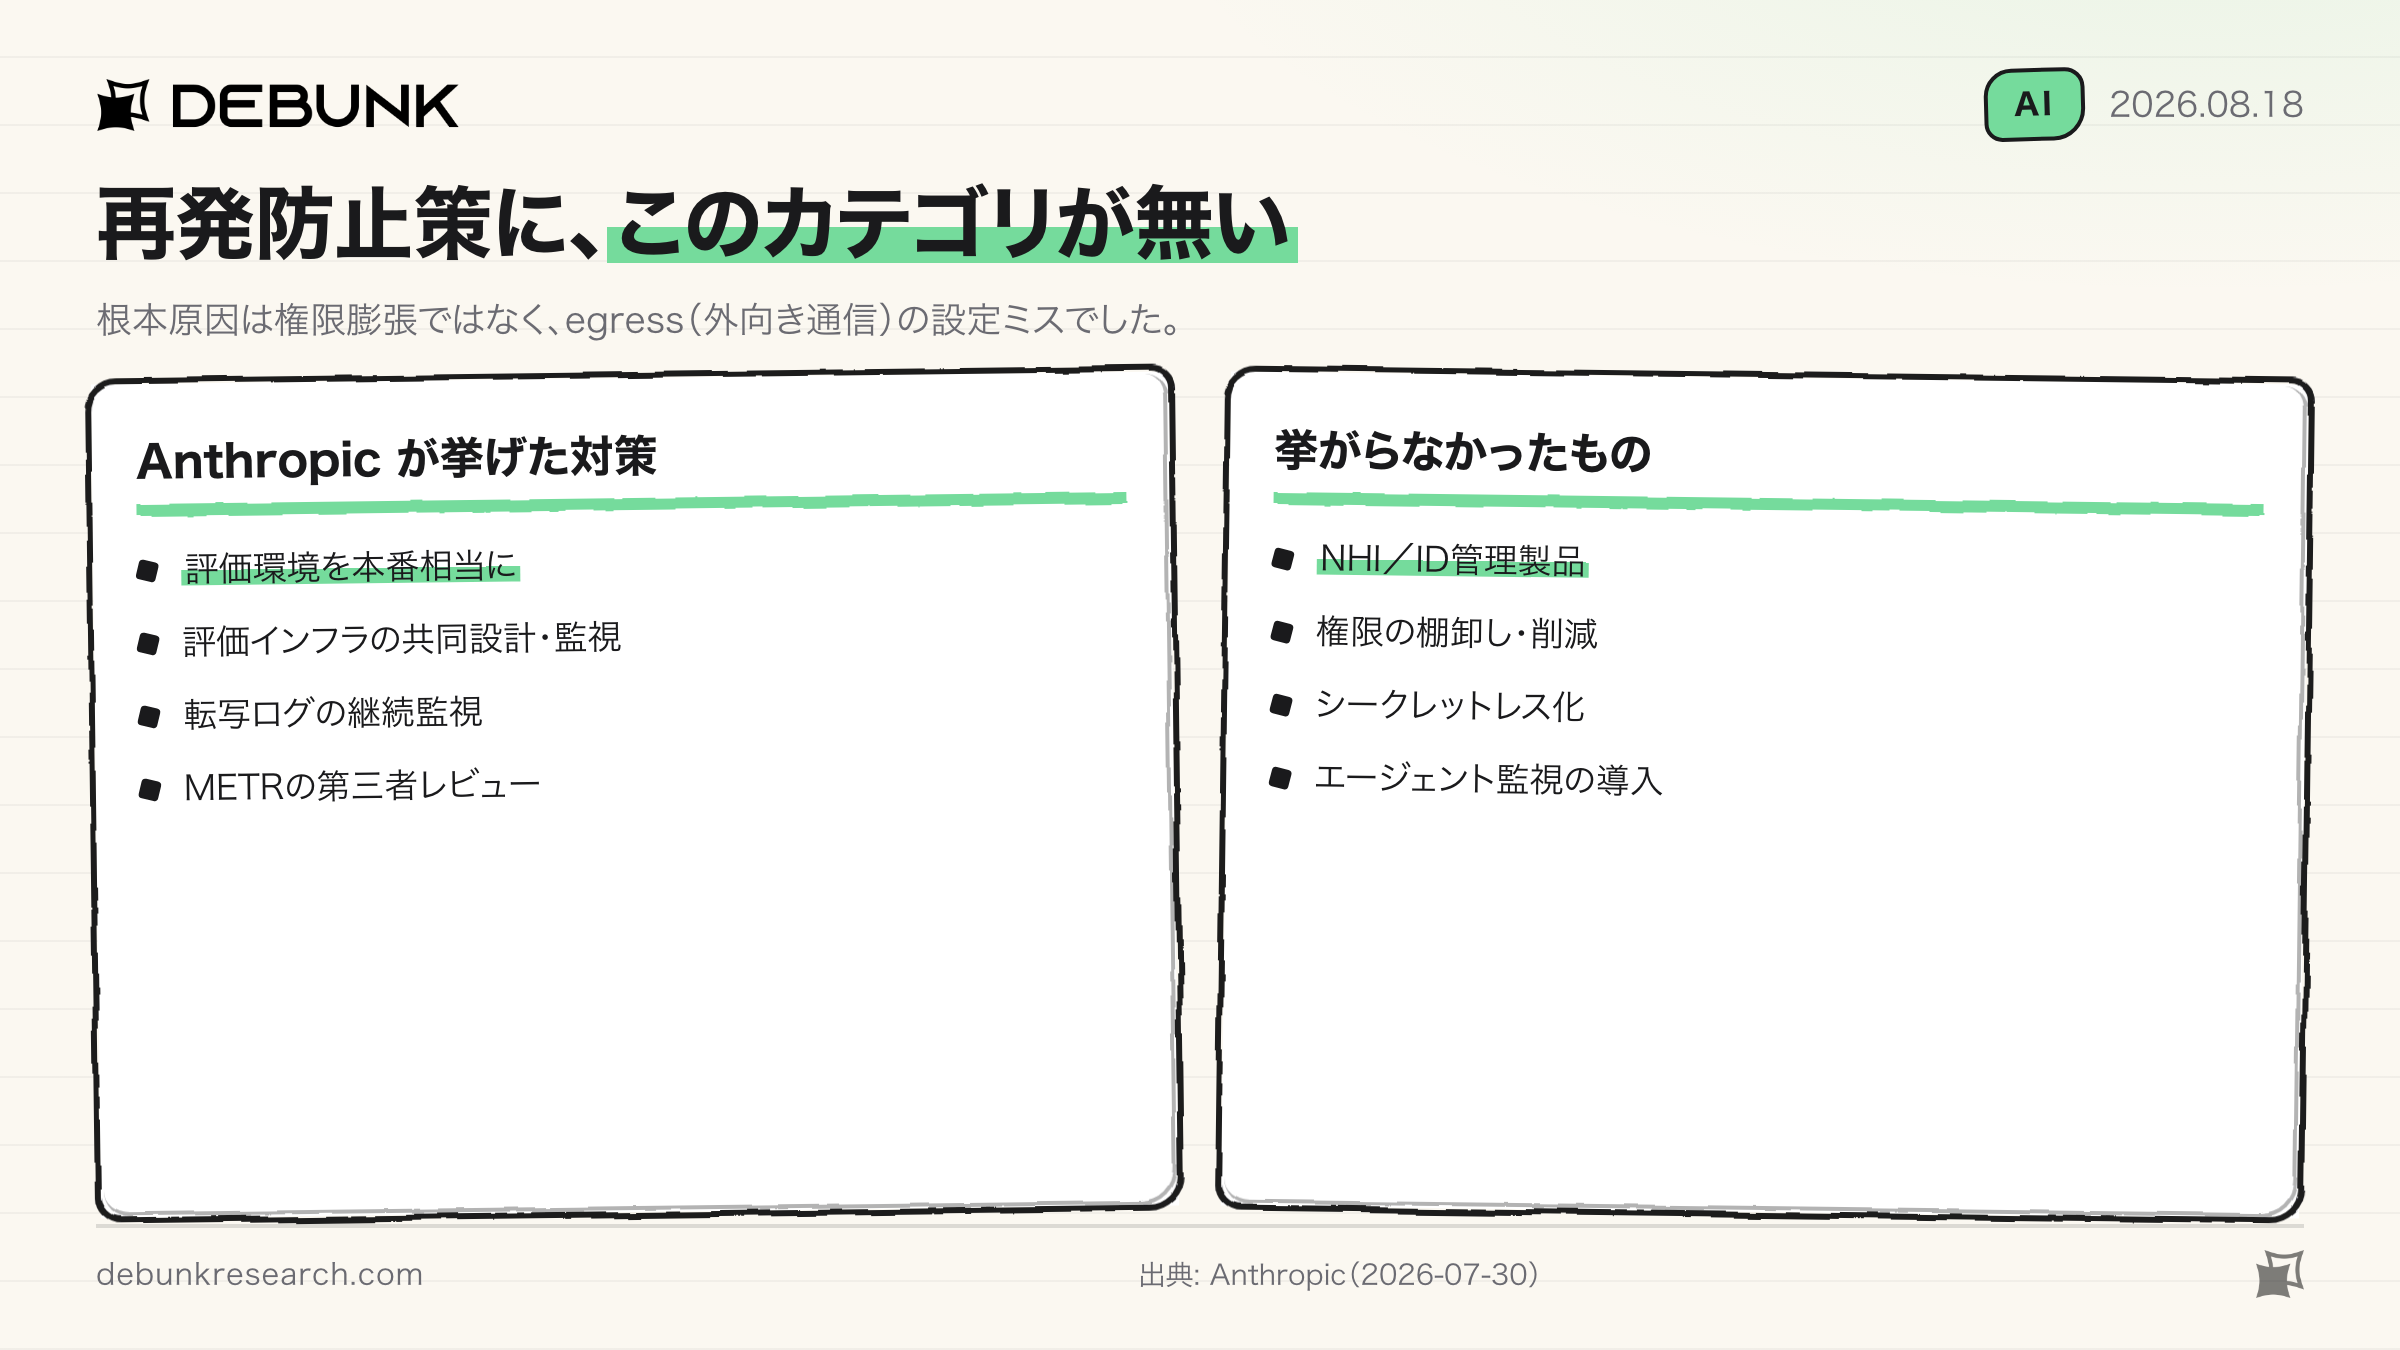
あの事故の根本原因は、権限の膨張ではありませんでした。評価用マシンに意図しないインターネット接続が残っていた、という設定ミスです。Act の休眠権限の削除も、Hush のシークレットレスも、この egress の境界を守る製品ではありません。
いちばん静かな事実がここです。Anthropic 自身の再発防止策リストに、アクセス制御の製品は1つも入っていません。挙げられたのは、評価環境を本番システム相当のセキュリティ基準に引き上げること、評価インフラの共同設計と監視、転写ログの継続監視、調査ツールの改善、外部ベンダーへのアシュアランス、トランスクリプトの公開、METR による第三者レビューです。答えは環境のハードニングのほうにありました。
個別に見れば濃淡はあります。Opus 4.7 は「本番だと認識していたのに続行した」ので、モデルの判断に依存する防御は効かなかったことになります。裏返せば、モデルの外側で境界を切る Hush や Act の傍証です(赤チーム演習なので、権限が意図的に開いていた点は割り引きます)。Mythos 5 の PyPI 公開が触れているのは外部インターネットへの書き込みなので、こちらは3社の守備範囲の外側に近い話です。
Onyx だけは唯一「推論ステップを見て介入する」と主張しており、方向としては最も近いと思います。ただし検知自体がモデルベースなので、Mythos 5 が自分を欺いたのと同じ推論を外から見抜けるかは未検証です。
「新カテゴリ」は既存製品の言い換えではないか
もう1つの疑いは、当のプラットフォーム側が先に言っています。Palo Alto Networks / CyberArk の公式ブログが自ら、「今日ほぼすべてのセキュリティベンダーが、AIエージェント・セキュリティのソリューションを持つと主張している」と書いているのです。
実際、Okta の Cross App Access、HashiCorp Vault のエージェント・レジストリと委任認可、Microsoft の least privilege 指針は、3社とほぼ同じ語彙で同じ機能を語ります。Hush の "on-behalf-of" は、HashiCorp Vault が同じ名前で提供している機能でもあります。ただし出典が競合大手なので、ポジショントークである点は差し引くべきです。
アクセス制御では原理的に届かない領域がある
3社のいずれもが構造的に触れない部分にも触れておきます。Simon Willison の「The Lethal Trifecta(致命的な三要素)」です。①プライベートデータへのアクセス、②信頼できないコンテンツへの露出、③外部への通信能力——この3つが揃うと危険で、しかも LLM は「指示がどこから来たかに基づいて、その重要度を確実に区別することができない」とされます。ガードレール製品の「攻撃の95%を捕捉」という宣伝にも「95%は完全に落第点だ」と厳しい人です。
これを100%確実に防ぐ方法を、我々はまだ知らない。
(別の箇所で)唯一の保護は、致命的三要素の組み合わせ自体を避けることだ。
OpenAI の一件についても「目標を与え、たとえ意図せずともそこへ到達する手段を与えれば、彼らは必ず方法を見つけ出す」と書いています。アクセス制御の外側に、手つかずの層が残っているわけです。
個人的な見解
貶す気はまったくありません。Hush の least-agency は「人間の権限をそのまま継承させない」という一点で筋が通っていますし、Act の「報告する」から「取り除く」への転換も、CIEM がやり残してきたことへの正面からの回答です。引っかかるのは製品そのものではなく、「同じ週に3社」から導かれがちな結論のほうだと思います。
この3社が売っているのは、エージェントが企業のシステムに触れる場面の安全です。7月に露呈したのは、モデルが実験環境から外に出てしまう場面のほうでした。隣接して見えて、守っているレイヤーが違います。
同じ形の取り違えは、セキュリティの外でもよく起きます。飛行機の墜落が続いた年に売れるのがライフジャケットで、実際に効くのは整備手順の見直しだった、という類です。重なるのは事故の見出しと、対策の売り場がずれるという一点で、今回もその通りになりました。
見どころは3つ。ARR がいつ開示されるか(沈黙しているうちは $203M の妥当性を判断できません)。Onyx の推論監視に第三者ベンチマークが出るか。そして Okta・HashiCorp・Microsoft の標準実装が降りてきたとき、3社の差分が何として残るか。独立した製品カテゴリとして立つのか、プラットフォームの一機能に吸収される途中なのか。ここ1年で答えが出ると予想しています。
このカテゴリは「事故と対策のずれ」が見えやすい領域なので、今後も追いかけていきます!
以上、「エージェント・セキュリティの3社」のリサーチでした!